Usługi


Rozwiązania Fortinet
Rozwiązania Fortinet pozwalają połączyć ochronę sieci, kontrolę dostępu i zarządzanie urządzeniami w spójne środowisko. W Infonets pomagamy dobrać produkty do wielkości infrastruktury, sposobu pracy użytkowników i wymagań bezpieczeństwa, a następnie je wdrożyć i utrzymywać.
Oferta obejmuje zapory FortiGate, przełączniki FortiSwitch, punkty dostępowe FortiAP oraz narzędzia zarządzania, analizy zdarzeń i ochrony wybranych usług. Dobór modelu i licencji ma znaczenie: dostępne funkcje zależą od produktu, wersji oprogramowania i aktywnych subskrypcji.
Portfolio Fortinet dla firm
Poszczególne rodziny produktów odpowiadają za różne warstwy infrastruktury: od ochrony połączenia z Internetem i segmentacji sieci, przez komunikację przewodową i Wi-Fi, po analizę zdarzeń oraz ochronę poczty, aplikacji i dostępu zdalnego. Ich współpraca ułatwia utrzymanie spójnych zasad bezpieczeństwa.
Poniżej przedstawiamy zastosowania, najważniejsze możliwości i korzyści poszczególnych rozwiązań. Pokazane modele są przykładami — wybór urządzeń, licencji i architektury powinien wynikać z rzeczywistych potrzeb firmy.
FortiGate — zapory sieciowe NGFW
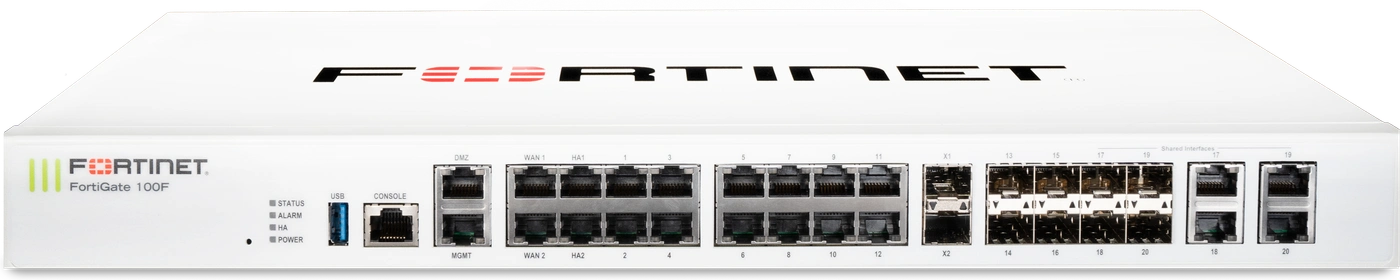
FortiGate to zapory nowej generacji (NGFW), które łączą kontrolę ruchu z mechanizmami ochrony sieci i obsługą połączeń między lokalizacjami. Mogą stanowić centralny element zabezpieczeń firmy: realizować reguły dostępu, segmentację sieci, VPN i SD-WAN. Dostępność poszczególnych usług ochrony zależy od modelu, wersji FortiOS oraz subskrypcji. Dobierając urządzenie, uwzględniamy obciążenie przy włączonych zabezpieczeniach, ruch szyfrowany, liczbę użytkowników i wymagania dotyczące dostępności. Ostateczny model dobieramy do konkretnego środowiska.
- Kontrola aplikacji i usług IPS pomagają wykrywać niepożądany ruch oraz ograniczać próby wykorzystania podatności. Inspekcję szyfrowania dobiera się do polityki firmy i wymaganej wydajności.
- Segmentacja ogranicza komunikację między strefami sieci. VPN i SD-WAN wspierają bezpieczne połączenia oraz zarządzanie dostępem do zasobów w rozproszonych lokalizacjach.
- Wspólna konfiguracja polityk i rejestrowanie zdarzeń ułatwiają administratorom nadzór nad ruchem. W projektach wymagających redundancji można zaplanować odpowiednią architekturę wysokiej dostępności.
Dobór do potrzeb Twojej firmy
Model i subskrypcje dobieramy do liczby użytkowników, przepustowości łączy, ruchu szyfrowanego oraz wymaganych funkcji ochrony i dostępności.
Zdjęcie poglądowe rodziny produktów.
FortiSwitch — przełączniki sieciowe
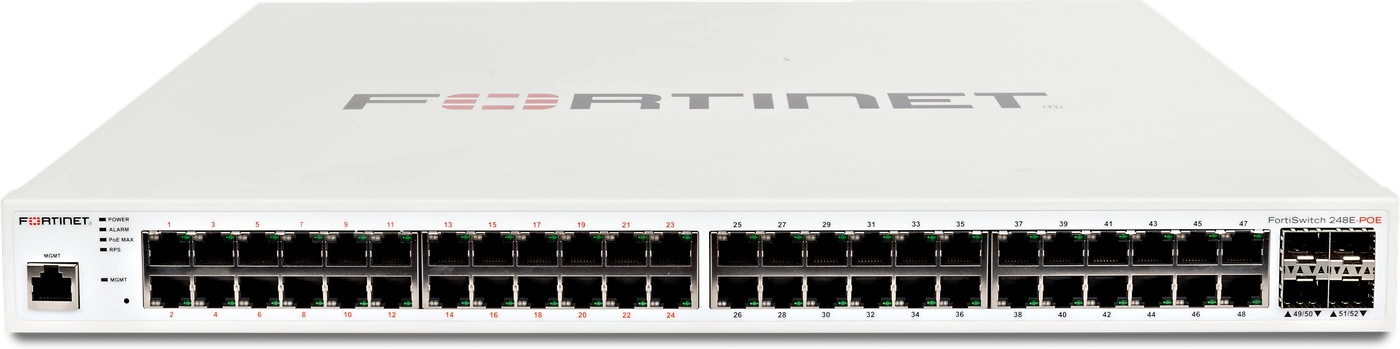
FortiSwitch to przełączniki do budowy firmowej sieci przewodowej. Integracja z FortiGate przez FortiLink ułatwia wspólne zarządzanie portami i segmentami sieci. Przy doborze sprawdzamy liczbę urządzeń, przepustowość połączeń uplink oraz wymagania zasilania PoE dla punktów dostępowych, telefonów i kamer. W zależności od potrzeb dobieramy modele z odpowiednimi prędkościami portów i budżetem zasilania PoE. Konfigurację VLAN oraz zgodność wersji oprogramowania planujemy w odniesieniu do całej infrastruktury.
- Sieci VLAN pozwalają rozdzielić ruch pracowników, gości i urządzeń technicznych. Zasady komunikacji między segmentami można egzekwować na zaporze FortiGate.
- Porty wielogigabitowe i połączenia uplink pomagają dobrać przepustowość do nowszych punktów Wi-Fi oraz intensywnego ruchu. Dostępne prędkości zależą od modelu.
- Zasilanie PoE upraszcza podłączenie kompatybilnych urządzeń bez osobnych zasilaczy. Przy projekcie uwzględniamy standard PoE, moc pojedynczego portu i łączny budżet zasilania.
Dobór do potrzeb Twojej firmy
Model dobieramy do liczby i prędkości portów, połączeń uplink, budżetu PoE oraz planowanej rozbudowy i sposobu zarządzania siecią.
Zdjęcie poglądowe rodziny produktów.
FortiAP — firmowa sieć Wi-Fi
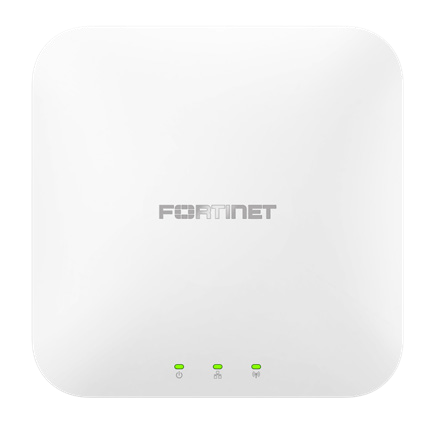
FortiAP to punkty dostępowe do firmowych sieci Wi-Fi. Pozwalają budować sieci dla pracowników i gości oraz dopasować sposób uwierzytelniania do wymagań organizacji. Portfolio obejmuje również punkty dostępowe generacji Wi-Fi 7. W praktyce jakość połączeń zależy również od rozmieszczenia urządzeń, warunków radiowych, okablowania i możliwości urządzeń klienckich. Dlatego dobór poprzedzamy analizą obiektu, obciążenia i potrzeb użytkowników. Sprawdzamy także zgodność punktów dostępowych z wybranym sposobem zarządzania i wersją FortiOS.
- Oddzielne sieci SSID oraz powiązanie z VLAN umożliwiają rozdzielenie dostępu pracowników i gości. Metodę uwierzytelniania dobiera się do polityki bezpieczeństwa firmy.
- Centralne zarządzanie ułatwia utrzymanie spójnej konfiguracji wielu punktów dostępowych. Współpraca z FortiGate pozwala powiązać Wi-Fi z zasadami ochrony sieci.
- Właściwy projekt radiowy pomaga ograniczyć zakłócenia i przeciążenia. Wi-Fi 7 wymaga odpowiednich klientów, infrastruktury przewodowej i konfiguracji, aby wykorzystać jego możliwości.
Dobór do potrzeb Twojej firmy
Model i liczbę punktów dostępowych dobieramy do układu pomieszczeń, warunków radiowych, liczby użytkowników oraz wymagań dotyczących zasięgu i wydajności.
Zdjęcie poglądowe rodziny produktów.
FortiAnalyzer i FortiManager — analiza i zarządzanie
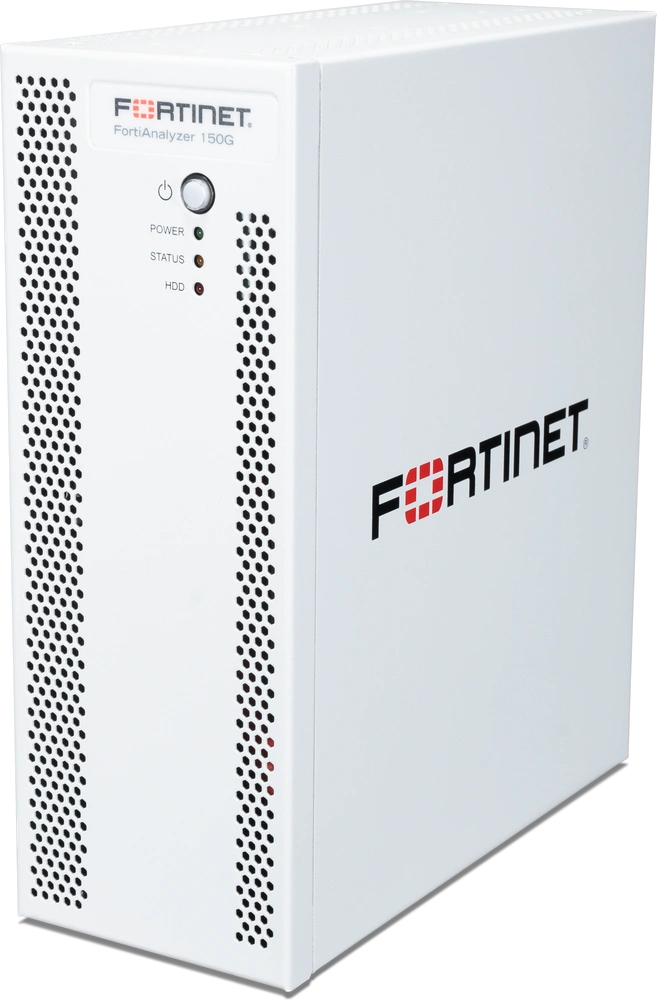
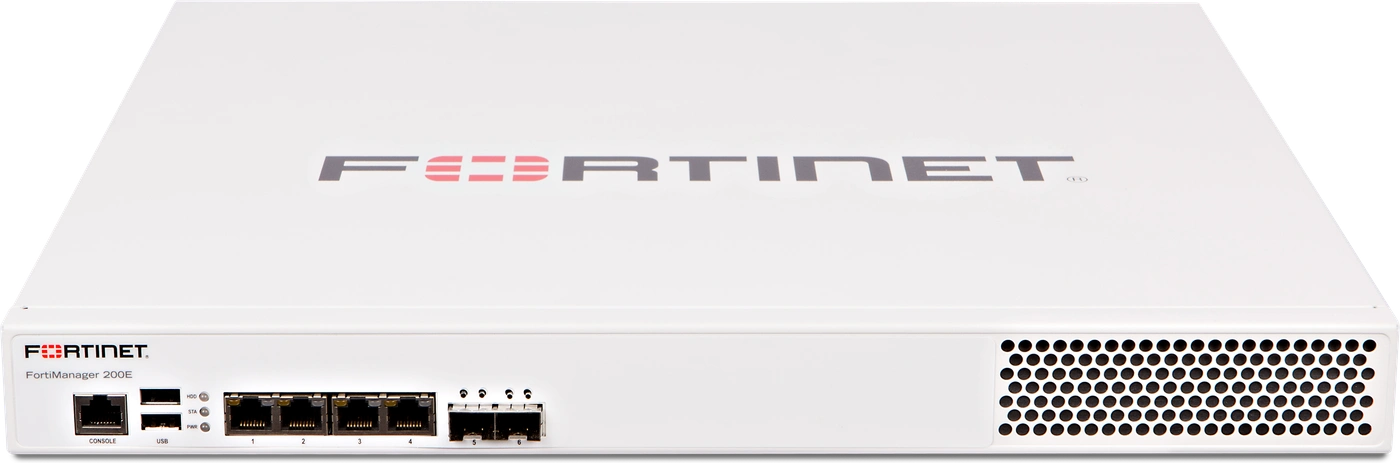
FortiAnalyzer i FortiManager pomagają utrzymać kontrolę nad rozbudowaną infrastrukturą Fortinet, ale pełnią różne role. FortiAnalyzer odpowiada za gromadzenie i analizę logów, zdarzeń oraz raportowanie. FortiManager porządkuje zarządzanie urządzeniami, konfiguracją i politykami bezpieczeństwa. Wspólnie mogą usprawnić pracę zespołu IT: ograniczyć ręczne powtarzanie zmian i zapewnić lepszy wgląd w zdarzenia w wielu lokalizacjach. Architekturę rozwiązania dobiera się do skali środowiska, wymagań operacyjnych i zasad przechowywania danych.
- FortiAnalyzer porządkuje logi i zdarzenia z wielu urządzeń. Raporty i korelacja danych pomagają analizować incydenty oraz odtwarzać przebieg zdarzeń.
- FortiManager umożliwia centralne zarządzanie urządzeniami i pakietami polityk. Szablony oraz kontrolowane wdrażanie zmian pomagają ograniczać niespójności konfiguracji.
- Przy doborze uwzględnia się liczbę zarządzanych urządzeń, ilość logów i wymaganą retencję. Dostępne są różne formy wdrożenia; urządzenie fizyczne nie jest jedyną możliwością.
Dobór do potrzeb Twojej firmy
Wariant rozwiązania i licencje dobieramy do liczby zarządzanych urządzeń, ilości zbieranych logów, czasu ich przechowywania oraz sposobu wdrożenia.
Zdjęcie poglądowe rodziny produktów.
FortiMail i FortiWeb — ochrona poczty i aplikacji
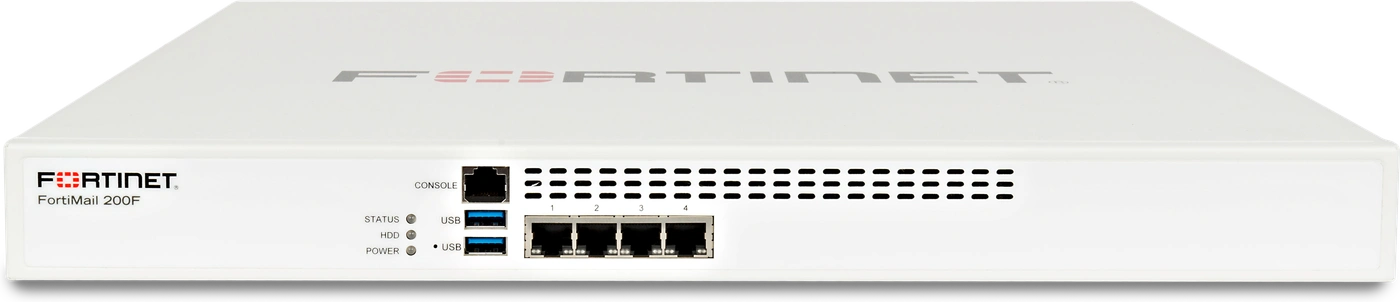
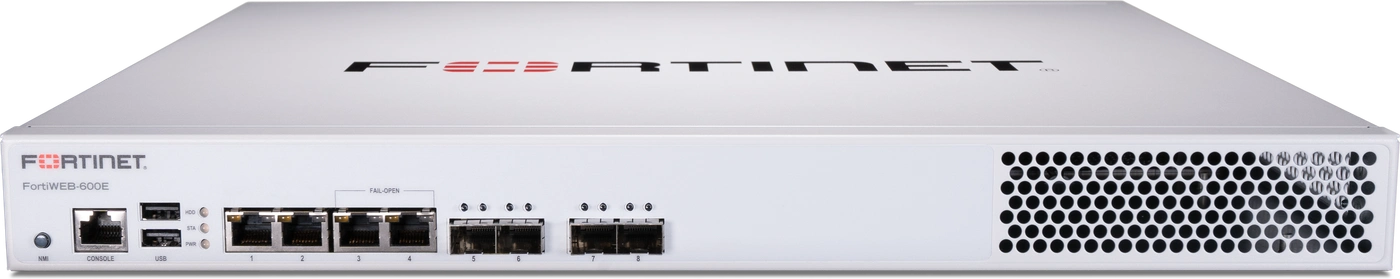
FortiMail i FortiWeb uzupełniają ochronę sieci o zabezpieczenia konkretnych usług. FortiMail chroni komunikację e-mail, analizując wiadomości i pomagając wykrywać próby phishingu oraz szkodliwe treści. FortiWeb jest zaporą aplikacji internetowych (WAF), przeznaczoną do ochrony serwisów i interfejsów API. To istotne rozróżnienie: zabezpieczenie poczty wymaga innych mechanizmów niż ochrona aplikacji dostępnej przez przeglądarkę. Właściwy dobór i konfiguracja pomagają zmniejszyć ryzyko ataku bez niepotrzebnego utrudniania codziennej pracy użytkowników.
- FortiMail analizuje wiadomości i pomaga ograniczać spam, phishing oraz szkodliwe załączniki. Polityki ochrony i obsługę kwarantanny dopasowuje się do środowiska pocztowego.
- FortiWeb analizuje ruch HTTP/HTTPS kierowany do aplikacji i API. Reguły WAF, wykrywanie anomalii oraz kontrola botów wspierają ochronę publicznie dostępnych usług.
- Rozwiązania chronią różne obszary i mogą się uzupełniać. Strojenie reguł oraz testy legalnego ruchu mają znaczenie dla dostępności usług i ograniczenia fałszywych alarmów.
Dobór do potrzeb Twojej firmy
Rozwiązanie dobieramy do środowiska pocztowego lub chronionych aplikacji, natężenia ruchu, wymaganych integracji i oczekiwanej dostępności usług.
Zdjęcie poglądowe rodziny produktów.
FortiClient — bezpieczny dostęp do zasobów
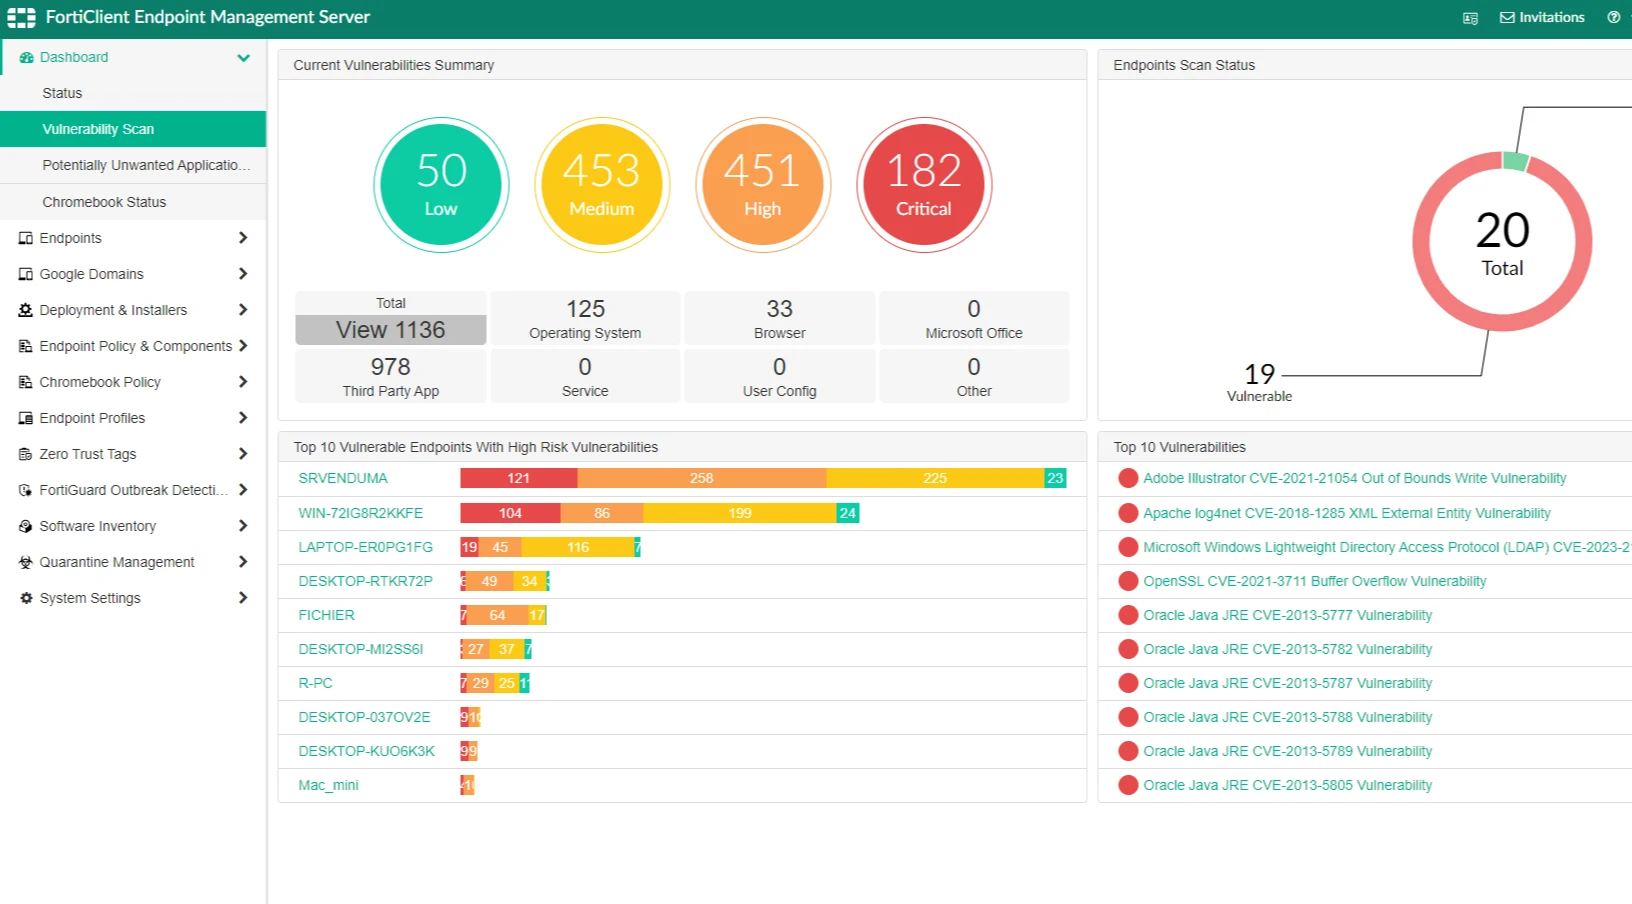
FortiClient wspiera bezpieczną pracę poza biurem i dostęp do firmowych zasobów. W odpowiednim wariancie może łączyć połączenia VPN, dostęp ZTNA oraz przekazywanie informacji o stanie urządzenia. Zarządzanie klientami przez FortiClient EMS lub odpowiednią usługę chmurową ułatwia utrzymywanie spójnych zasad dostępu na komputerach pracowników. Projekt wymaga dopasowania licencji, obsługiwanych platform i sposobu uwierzytelniania do środowiska firmy. Zakres zabezpieczeń zawsze weryfikujemy dla wybranego wariantu — instalacja samego klienta VPN nie zapewnia wszystkich funkcji platformy.
- VPN umożliwia zdalne połączenia, a ZTNA pozwala kontrolować dostęp do wybranych aplikacji z uwzględnieniem tożsamości użytkownika i stanu urządzenia.
- FortiClient EMS wspiera centralne wdrażanie konfiguracji i zarządzanie klientami. Dostępne funkcje zależą od licencji, systemu operacyjnego i wersji oprogramowania.
- Spójne profile dostępu pomagają ograniczać przypadkowe różnice konfiguracji na komputerach pracowników. Wariant VPN-only nie zastępuje pełnego rozwiązania zarządzanego przez EMS.
Dobór do potrzeb Twojej firmy
Wariant i licencje dobieramy do liczby urządzeń, systemów operacyjnych, sposobu pracy zdalnej oraz wymagań dotyczących VPN, ZTNA i centralnego zarządzania.
Przykładowy widok panelu EMS.
Sprzedaż, wdrożenie i wsparcie rozwiązań Fortinet
Skuteczność zabezpieczeń zależy od spójnego projektu, właściwej konfiguracji i dalszego utrzymania. W Infonets łączymy dostawę rozwiązań Fortinet z pomocą w ich uruchomieniu i eksploatacji. Zakres prac ustalamy dla całego środowiska, niezależnie od liczby wybranych rodzin produktów.
Dobór urządzeń i licencji
Analizujemy liczbę użytkowników i lokalizacji, przepustowość łączy, używane aplikacje oraz wymagania dotyczące dostępności. Sprawdzamy wydajność przy włączonych funkcjach ochrony, zgodność urządzeń i wersji oprogramowania, potrzeby PoE oraz przewidywany rozwój infrastruktury.
Na tej podstawie przygotowujemy propozycję sprzętu, licencji i subskrypcji. Rozróżniamy zakres usług bezpieczeństwa FortiGuard od wsparcia producenta FortiCare. Pomagamy również zaplanować odnowienia, aby koszty i zakres ochrony były czytelne przed zakupem.
Wdrożenie i konfiguracja
Ustalamy architekturę sieci, reguły komunikacji, sposób dostępu zdalnego i wymagania integracji. Konfigurujemy uzgodnione elementy rozwiązania: polityki zapory, segmentację VLAN, sieć Wi-Fi, profile dostępu lub rejestrowanie zdarzeń.
Przy zmianach w działającym środowisku uzgadniamy kolejność prac, okno wdrożeniowe i sposób postępowania w razie problemów. Sprawdzamy działanie kluczowych usług oraz to, czy wprowadzone zabezpieczenia nie blokują potrzebnej komunikacji. Zakres dokumentacji i przekazania konfiguracji określamy w ramach projektu.
Utrzymanie i wsparcie techniczne
Po wdrożeniu możemy wspierać diagnostykę, analizę logów, zmiany polityk i planowanie aktualizacji. Pomagamy dostosowywać konfigurację do nowych użytkowników, aplikacji i lokalizacji oraz zmian w wymaganiach bezpieczeństwa. Zakres monitorowania i prac utrzymaniowych wynika z ustalonej współpracy.
Zgłoszenia można przesyłać przez system helpdesk przez całą dobę. Godziny obsługi, priorytety i terminy realizacji zależą od warunków umowy — możliwość zgłoszenia 24/7 nie oznacza automatycznie całodobowej realizacji.
Potrzebujesz oferty lub modernizacji obecnego środowiska? Podaj liczbę lokalizacji i użytkowników, przepustowość łączy oraz modele używanych urządzeń. Pomożemy określić zakres rozwiązania i przygotować wycenę.